البنك المركزي يطلق الإصدار الثاني لإطار الأمن السيبراني للبنوك.. ويتلقى 3 طلبات لإنشاء بنوك رقمية
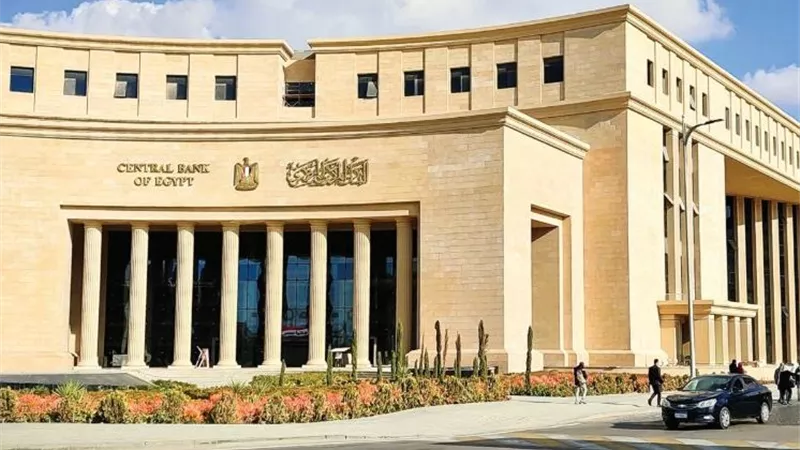
أعلن البنك المركزي المصري إطلاق الإصدار الثاني من الإطار التنظيمي المتكامل للأمن السيبراني للقطاع المصرفي والمالي، بالتزامن مع الكشف عن تلقي 3 طلبات للحصول على تراخيص إنشاء بنوك رقمية في مصر، في خطوة تستهدف مواكبة التطورات التكنولوجية وتعزيز أمن الخدمات المصرفية الإلكترونية وحماية بيانات العملاء ومدخراتهم.
جاء ذلك خلال فعاليات الدورة الثلاثين من معرض ومؤتمر القاهرة الدولي للتكنولوجيا «Cairo ICT 2026»، المقام تحت رعاية رئيس مجلس الوزراء، بالتزامن مع الدورة الثالثة عشرة من معرض ومؤتمر المدفوعات الرقمية والشمول المالي «PAFIX»، وذلك خلال كلمة ألقاها طارق الخولي، نائب محافظ البنك المركزي المصري، نيابة عن حسن عبد الله، محافظ البنك المركزي.
البنك المركزي: الإصدار الثاني يمثل نقلة نوعية في منهجية الرقابة والتأمين السيبراني
وأكد طارق الخولي أن الإصدار الثاني من الإطار التنظيمي يمثل نقلة نوعية في منهجية الرقابة والتأمين السيبراني، من خلال الانتقال من أسلوب التقييم التقليدي إلى نموذج ديناميكي متعدد المراحل يعتمد على المخاطر الفعلية لكل مؤسسة مصرفية.
وأوضح أن النموذج الجديد يربط الضوابط الأمنية بحجم أعمال كل مؤسسة وطبيعة نشاطها ومستوى التهديدات التي تواجهها، بما يسهم في توجيه الاستثمارات المخصصة للأمن السيبراني بصورة أكثر كفاءة، وتعزيز استقرار القطاع المالي والمصرفي.
وأشار إلى أن التوسع في الخدمات المصرفية الرقمية واستخدام التقنيات الحديثة يفرض تحديات متزايدة على المؤسسات المالية، الأمر الذي يتطلب بناء منظومة متكاملة لإدارة المخاطر السيبرانية، وضمان سرعة الاستجابة للهجمات، إلى جانب تعزيز تبادل التحذيرات والمعلومات بين المؤسسات المصرفية.
تدريبات مجانية لمحاكاة الهجمات السيبرانية داخل البنوك
وكشف نائب محافظ البنك المركزي عن خطة لتوفير تدريبات متخصصة لفرق أمن المعلومات بالبنوك، تتضمن تنفيذ محاكاة عملية للهجمات السيبرانية، من خلال فرق تتولى تنفيذ الهجمات وأخرى تتولى التصدي لها، بهدف قياس كفاءة أنظمة الحماية واكتشاف أوجه القصور والعمل على معالجتها، فضلًا عن تبادل الخبرات بين المؤسسات المصرفية.
وأكد الخولي أن البنك المركزي يستهدف إتاحة هذه التدريبات مجانًا، بما يساعد البنوك على رفع جاهزيتها للتعامل مع التهديدات والهجمات الإلكترونية المتطورة.
وأضاف أنه سيتم تحديد فترة سماح بالتنسيق مع البنوك لتوفيق أوضاعها وتنفيذ المتطلبات الجديدة، مع الاستعانة بفرق الرقابة الميدانية لتقييم مدى جاهزيتها وتحديد الفجوات الأمنية لديها، إلى جانب تشجيع المؤسسات المصرفية على استقطاب الكفاءات المتخصصة في مجال أمن المعلومات والعمل على الاحتفاظ بها.
3 طلبات للحصول على تراخيص إنشاء بنوك رقمية في مصر
وفيما يتعلق بمستقبل الخدمات المصرفية الرقمية، كشف طارق الخولي عن تقدم 3 طلبات للحصول على تراخيص إنشاء بنوك رقمية في مصر، مشيرًا إلى أن التوسع في تقديم الخدمات المصرفية عبر القنوات الإلكترونية يجعل جاهزية البنية التكنولوجية وأنظمة الحماية شرطًا أساسيًا لاستدامة عمل هذه المؤسسات.
وأكد أن التطور المتسارع في الخدمات الرقمية يتطلب مواكبة متطلبات الأمن السيبراني، بما يضمن حماية المعاملات المصرفية والبيانات المالية للعملاء، والحفاظ على الثقة في المنظومة المصرفية.
38 مؤسسة مصرفية خضعت للتقييم خلال الإصدار الأول من الإطار
من جانبه، أوضح شريف حازم، المسؤول عن قطاع الأمن السيبراني بالبنك المركزي المصري، أن الإصدار الثاني يستكمل جهود بناء مرجعية وطنية موحدة لتقييم قدرات المؤسسات المالية على مواجهة الهجمات السيبرانية وحماية الأصول والبيانات ومدخرات العملاء.
وأشار إلى أن الإصدار الأول من الإطار، الذي أُطلق عام 2022، أسهم في توحيد معايير التقييم داخل القطاع المصرفي، حيث جرى الانتهاء من تقييم 38 مؤسسة مصرفية خلال 8 أشهر، وفقًا لثلاثة محاور رئيسية شملت الكوادر البشرية والتكنولوجيا والعمليات.
وأضاف أن مرحلة التقييم أعقبها تخصيص 10 أشهر لمراجعة الخطط التصحيحية، وتحديد الفجوات الأمنية وآليات معالجتها، بما ساعد على تعزيز قدرات المؤسسات المصرفية في مواجهة المخاطر السيبرانية.
الإصدار الثاني بالتعاون مع «PwC» ويستند إلى أكثر من 38 معيارًا دوليا
وأوضح حازم أن الإصدار الثاني جرى تطويره بالتعاون مع شركة «PwC»، ويستند إلى أكثر من 38 معيارًا دوليا، بما يضمن مواكبة التطورات التكنولوجية والمخاطر الجديدة المرتبطة بالذكاء الاصطناعي والحوسبة السحابية وإنترنت الأشياء والحوسبة الكمية.
وأشار إلى أن الإطار الجديد يتضمن مجموعة من المحاور المتطورة، في مقدمتها تقييم المخاطر وفقا لطبيعة كل مؤسسة وحجم عملياتها، بما يسمح بتحديد متطلبات الحماية المناسبة لكل مؤسسة بدلًا من تطبيق نموذج موحد لا يراعي اختلاف طبيعة الأنشطة ومستويات المخاطر.
«الثقة الصفرية» والتشفير المقاوم للحوسبة الكمية ضمن متطلبات الأمن السيبراني الجديدة
ولفت المسؤول عن قطاع الأمن السيبراني بالبنك المركزي إلى أن الإطار الجديد يتضمن تطبيق مفهوم «الثقة الصفرية»، الذي يعتمد على التحقق المستمر من هوية المستخدم وصلاحياته قبل السماح له بالوصول إلى الأنظمة والموارد الرقمية، بما يعزز مستويات الحماية ويحد من مخاطر الوصول غير المصرح به.
كما يشمل الإطار الاستعداد لمخاطر الحوسبة الكمية، من خلال التوجه إلى استخدام تقنيات التشفير المقاوم لها، إلى جانب تطوير أدوات لقياس مخاطر عدم تطبيق الضوابط الأمنية، وتوفير أدلة إرشادية تساعد المؤسسات المصرفية على فهم المتطلبات الجديدة وتنفيذها بصورة عملية.
البنك المركزي: تأهيل الكوادر البشرية ركيزة أساسية لحماية مدخرات العملاء
وشدد شريف حازم على أهمية تأهيل الكوادر البشرية بالتعاون مع الجهات المعنية والمعهد المصرفي المصري، والعمل على سد فجوات المهارات من خلال البرامج المتخصصة والتدريبات العملية.
وأكد أن بناء قدرات وطنية متخصصة في مجال الأمن السيبراني يمثل أحد الركائز الأساسية لتعزيز ثقة العملاء في القطاع المصرفي، وحماية بياناتهم ومدخراتهم، ورفع قدرة المؤسسات المالية على مواجهة التهديدات الإلكترونية، بما يدعم استقرار القطاع المالي ويعزز قدرته على جذب الاستثمارات.